Ce îți trebuie înainte de configurare
Majoritatea eșecurilor apar înainte de primul pas: router fără client VPN, firmware vechi sau un abonament care nu permite configurare manuală. Bifează lista de mai jos.
- Router cu client VPN: ASUSWRT recent (VPN Fusion), GL.iNet cu firmware 4.x, OpenWrt cu pachetul
luci-proto-wireguardsau un model cu „VPN Client” în meniu. - Acces de administrator la interfața web și parola routerului schimbată față de cea implicită.
- Abonament cu configurare manuală: fișiere
.conf(WireGuard) sau.ovpn(OpenVPN) generate din cont. - Un laptop conectat prin cablu, ca să nu pierzi accesul la interfață când se schimbă setările Wi-Fi.
- Backup de configurare și 30 de minute fără apeluri video sau descărcări importante.
Configurare VPN pe router: 10 pași
Exemplul principal este un router ASUS cu WireGuard; pentru GL.iNet și OpenWrt am notat meniurile echivalente. După fiecare pas ai o verificare scurtă, ca să știi că poți continua.
Transparență: butoanele către furnizori din această pagină pot fi linkuri afiliate. Instrucțiunile funcționează la fel cu orice serviciu care oferă fișiere WireGuard sau OpenVPN.
- Actualizează firmware-ulASUS: Administration → Firmware Upgrade; GL.iNet: System → Upgrade; OpenWrt: System → Attended Sysupgrade sau imagine oficială. Verificare: pagina arată că nu există versiune nouă.
- Salvează configurațiaAdministration → Restore/Save/Upload Setting → Save setting. Pe OpenWrt: System → Backup / Flash Firmware → Generate archive. Verificare: fișierul de backup e pe laptop.
- Generează fișierul VPNÎn contul furnizorului, alege configurare manuală sau router, protocolul WireGuard, un server din România sau o țară apropiată și descarcă fișierul
.conf. Verificare: fișierul conține PrivateKey, Address, DNS, PublicKey și Endpoint. - Deschide clientul VPNASUS: VPN → VPN Fusion → Add profile (firmware mai vechi: VPN → VPN Client). GL.iNet: VPN → WireGuard Client. OpenWrt: Network → Interfaces → Add new interface, protocol „WireGuard VPN”.
- Importă profilulÎncarcă fișierul și verifică dacă Allowed IPs este
0.0.0.0/0, ca tot traficul să intre în tunel. Pe OpenWrt, bifează „Route Allowed IPs” la peer. - Setează DNS-ulFolosește DNS-ul din fișier. Dacă routerul impune DNS-ul operatorului din WAN, schimbă-l sau activează opțiunea de redirecționare DNS prin tunel.
- Activează kill switch și auto-connectGL.iNet: „Block Non-VPN Traffic”; OpenWrt: zona firewall LAN să aibă forwarding doar către zona VPN. Activează pornirea automată la boot.
- Alege dispozitiveleASUS: lista de excepții din VPN Fusion; GL.iNet: VPN Policies; OpenWrt: pachetul
pbr. Lasă în afara tunelului laptopul de serviciu cu VPN propriu. - Pornește tunelulActivează profilul. Verificare: stare „Connected” și, la WireGuard, un handshake din ultimele două minute.
- Testează și reporneșteRulează verificările de mai jos, apoi repornește routerul. Verificare: tunelul revine singur fără intervenție.
Variante de configurare: firmware original, firmware alternativ, router dedicat
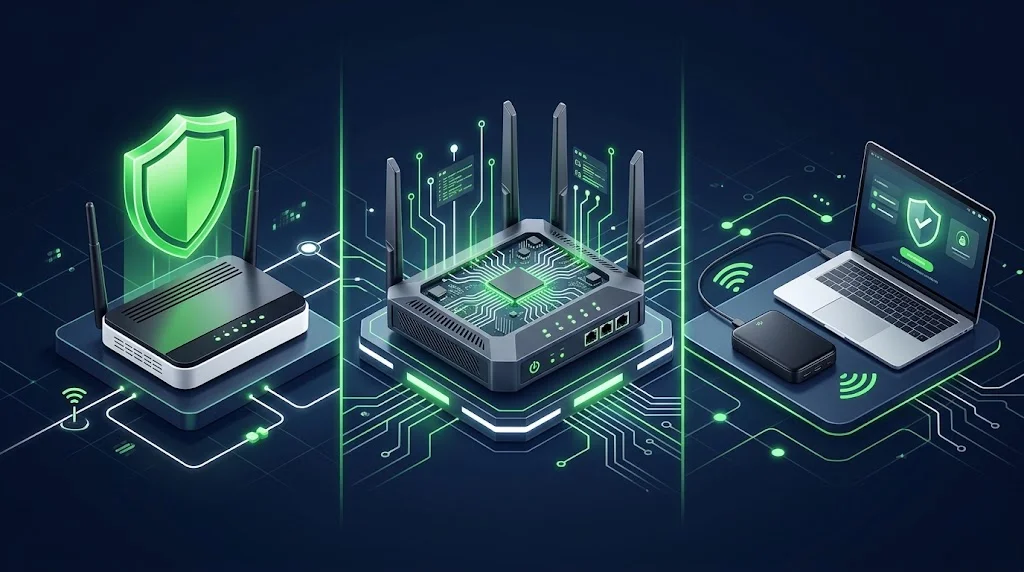
Nu există o singură metodă corectă. Alegerea depinde de router, de cât timp vrei să investești și de cât control ai nevoie.
| Metodă | Când e potrivită | Complexitate | Limitări |
|---|---|---|---|
| Client VPN în firmware-ul original ASUSWRT, GL.iNet, unele TP-Link | Routerul are deja „VPN Client” sau „VPN Fusion” | Scăzută | Funcții limitate la ce oferă producătorul |
| Firmware alternativ OpenWrt, DD-WRT, Asuswrt-Merlin | Model compatibil, ai nevoie de rutare avansată | Ridicată | Risc de blocare la instalare, posibilă pierdere a garanției |
| Router dedicat sau firmware de la furnizor router de călătorie, ExpressVPN Aircove | Vrei configurare rapidă sau un al doilea router după cel al operatorului | Scăzută | Cost hardware suplimentar; uneori legat de un furnizor |
Pentru majoritatea utilizatorilor, prima metodă este suficientă: nu schimbi firmware-ul, păstrezi garanția și primești actualizări de la producător. Firmware-ul alternativ are sens când ai nevoie de reguli pe care producătorul nu le oferă, de exemplu rutare după domeniu sau mai multe tuneluri simultan. Un router dedicat e soluția cea mai rapidă când routerul de acasă nu are client VPN și nu vrei să-l modifici.
Dacă routerul operatorului nu poate fi înlocuit, conectează un router cu client VPN după el. Rezultatul este un dublu NAT, care pentru navigare și streaming nu creează de regulă probleme. Pentru WireGuard față de OpenVPN: primul e mai rapid pe același procesor, al doilea e disponibil pe mai multe firmware-uri vechi. Pentru alegerea serviciului, vezi comparația serviciilor VPN pentru router.
Verificare securitate și viteză
Starea „Connected” arată doar că tunelul există. Verifică de pe un dispozitiv din rețea, nu din interfața routerului, că traficul chiar trece prin el.
- IP public: un site de verificare IP trebuie să arate adresa și țara serverului VPN, nu operatorul tău.
- Scurgeri DNS: testul extins de pe dnsleaktest.com trebuie să listeze doar serverele furnizorului VPN.
- IPv6: dacă un test IPv6 arată adresa de la operator, dezactivează IPv6 pe LAN sau folosește un profil care îl tunelează.
- WebRTC: pe browserleaks.com/webrtc nu trebuie să apară IP-ul public al operatorului; adresele locale de tip 192.168.x.x sunt normale.
- Kill switch și viteză: oprește serverul VPN și confirmă că internetul se blochează; apoi rulează un test de viteză, cu și fără VPN, pe același server.
Un singur test nu e concludent. Repetă măsurătoarea de viteză la ore diferite înainte să tragi concluzii.
Erori frecvente și troubleshooting
- „Connected”, dar fără internetVerifică Allowed IPs și DNS-ul din profil; regenerează fișierul pentru alt server.
- Handshake WireGuard lipsăPortul UDP poate fi blocat sau ora routerului e greșită. Activează NTP, încearcă alt port oferit de furnizor.
- Interfața routerului nu se mai deschideConectează-te prin cablu la
192.168.1.1; în ultimă instanță, resetează și încarcă backup-ul. - Viteză foarte mică cu OpenVPNProcesorul e saturat. Treci la WireGuard, alege un server mai apropiat sau, dacă nu ajută, un router mai puternic.
- Un dispozitiv nu mai funcționeazăAplicațiile bancare sau de serviciu pot respinge IP-ul VPN, iar unele dispozitive smart home nu mai sunt găsite de aplicația lor. Exclude dispozitivul din tunel și verifică din nou.
Pentru diagnostic detaliat pe rețea, DNS și performanță, consultă ghidul de depanare VPN pe router.
Întrebări frecvente despre configurare
Pot folosi același fișier WireGuard pe router și pe telefon?
Nu e recomandat. Fiecare fișier conține o cheie privată și o adresă internă; folosit simultan pe două dispozitive, conexiunile se pot întrerupe reciproc. Generează un fișier separat pentru router.
Trebuie să instalez OpenWrt pentru VPN?
Nu, dacă firmware-ul original are client VPN. OpenWrt merită când routerul nu are client sau ai nevoie de reguli avansate și modelul e pe lista oficială de compatibilitate.
Ce server aleg pentru viteză maximă?
De obicei serverul cel mai apropiat geografic, în România sau într-o țară vecină. Testează două-trei servere la ore diferite și păstrează-l pe cel cu rezultate constante.
Funcționează VPN-ul pe rețeaua Wi-Fi pentru oaspeți?
Depinde de firmware. Pe ASUS și GL.iNet poți decide prin reguli dacă rețeaua de oaspeți trece prin tunel; verifică cu un test IP de pe un dispozitiv conectat la ea.
Totul funcționează?
Dacă IP-ul și DNS-ul aparțin furnizorului, iar tunelul revine după repornire, configurarea e completă. Dacă încă alegi serviciul, compară opțiunile cu suport pentru router.